
ក្រុមការងារបច្ចេកទេសនៃអគ្គនាយកដ្ឋានបច្ចេកវិទ្យាឌីជីថល និងផ្សព្វផ្សាយអប់រំ នៃក្រសួងមហាផ្ទៃ បានព្រមានថាមានការវាយប្រហារដោយមេរោគ Spark RAT លើបុគ្គល និងមន្ត្រីនៅស្ថាប័នឯកជន និងសាធារណៈក្នុងប្រទេសកម្ពុជា។
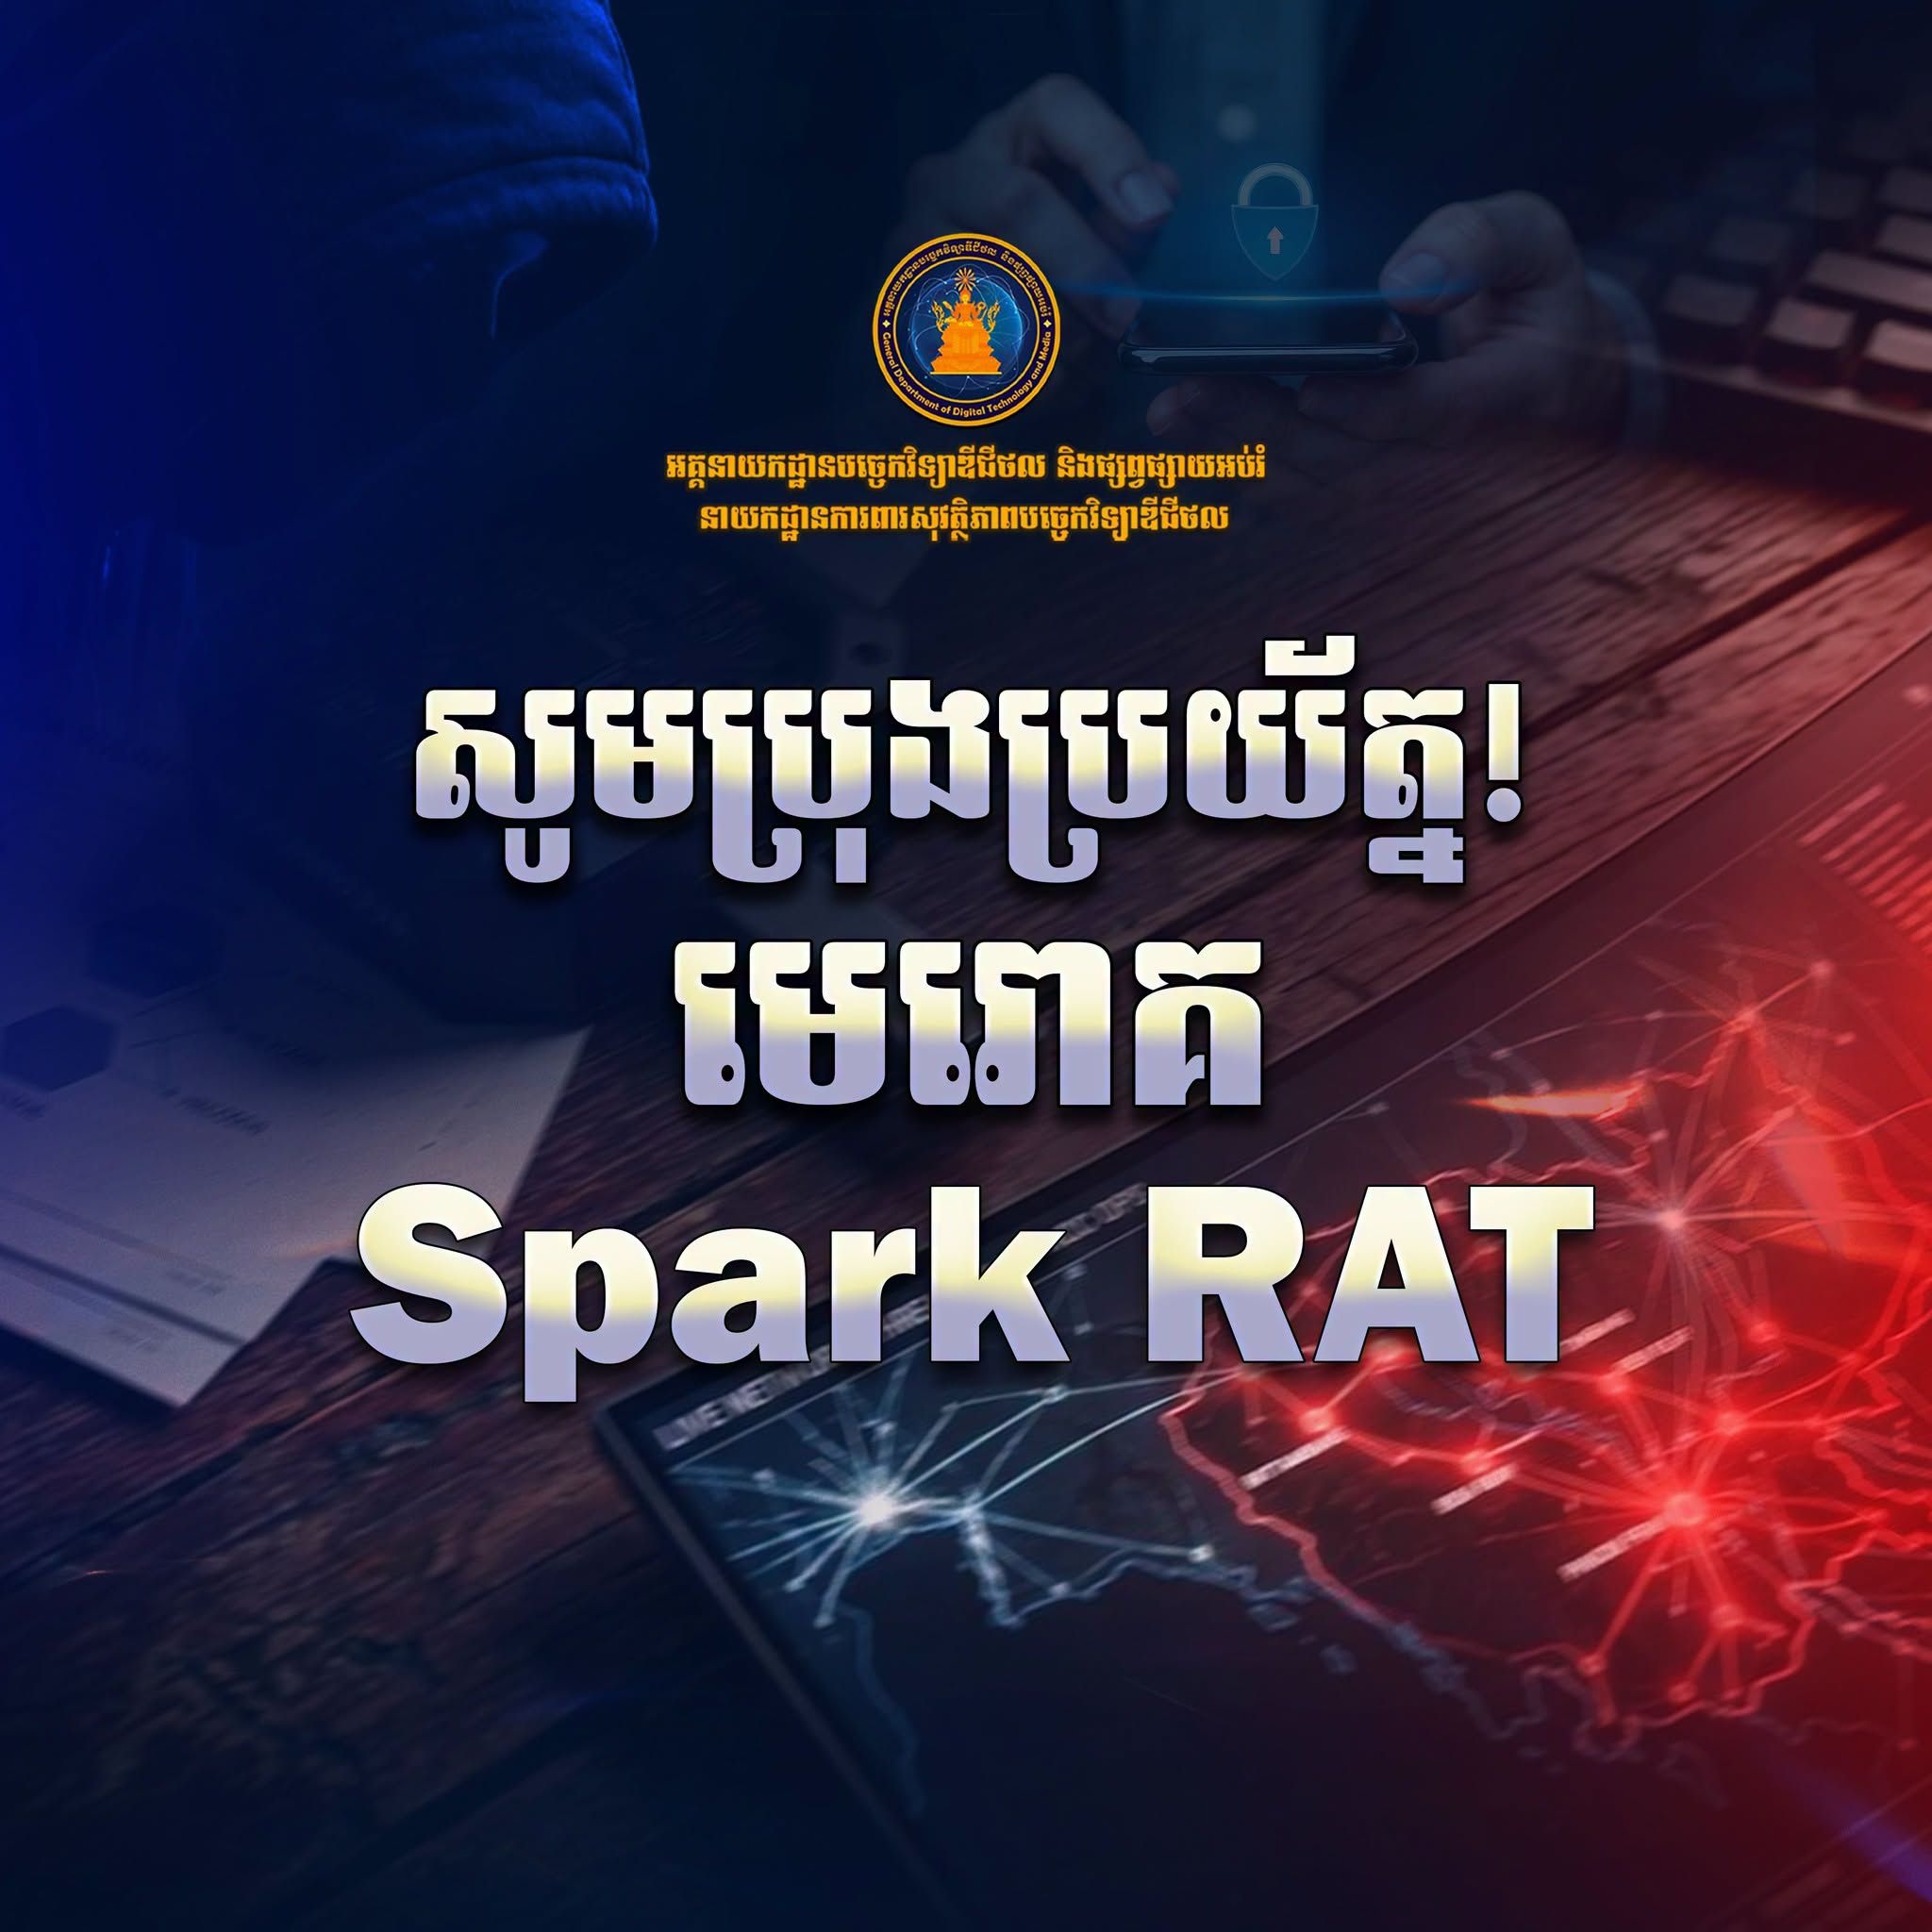
Spark RAT គឺជាមេរោគបញ្ជាពីចម្ងាយ (Remote Access Trojan)។ បើឆ្លងហើយ ឧក្រិដ្ឋជនអាចគ្រប់គ្រងឧបករណ៍ លួចឯកសារ និងពាក្យសម្ងាត់ដោយមិនចាំបាច់អង្គុយក្បែរកុំព្យូទ័ររបស់អ្នក។
ក្រុមស្រាវជ្រាវអន្តរជាតិក៏បានរកឃើញយុទ្ធនាការស្រដៀងគ្នានេះ ដែលប្រើឯកសារក្លែងជាសេចក្ដីជូនដំណឹងរដ្ឋាភិបាល សុខាភិបាល អចលនទ្រព្យ និងការផ្ដល់ជូនពាណិជ្ជកម្ម។
វាចូលមកតាមផ្លូវណា?
ភាគច្រើនតាម អ៊ីម៉ែលបន្លំ (Phishing)។
ឯកសារភ្ជាប់មើលទៅដូចឯកសារផ្លូវការ៖
- សេចក្ដីជូនដំណឹងរដ្ឋាភិបាល
- ឯកសារសុខាភិបាល
- ឯកសារអចលនទ្រព្យ
- លិខិតជូនដំណឹងផ្សេងៗ
ចំណុចគ្រោះថ្នាក់៖ ឯកសារខ្លះមានឈ្មោះដូចជា .docx.exe។ មើលទៅដូច Word តែតានពិតជាកម្មវិធីដំឡើង។ បើចុចបើក វាអាចដំឡើងមេរោគ បិទកម្មវិធីប្រឆាំងមេរោគ និងបើកផ្លូវឱ្យគេគ្រប់គ្រងម៉ាស៊ីនពីចម្ងាយ។
ត្រូវធ្វើអ្វីភ្លាម?
១. គណនីអ៊ីម៉ែលរឹងមាំ
- ប្រើពាក្យសម្ងាត់វែង ពិបាកទាយ
- បើក 2FA (ផ្ទៀងផ្ទាត់ពីរជាន់) គ្រប់គណនីអ៊ីម៉ែល ប្រាក់ និងការងារ
២. កុំទាញឯកសារងាយៗ
- មើលអាសយដ្ឋានអ្នកផ្ញើឱ្យច្បាស់
- កុំទុកចិត្តឈ្មោះឯកសារតែម្នាក់ឯង
- បើឯកសារមើលទៅដូច Word តែមាន
.exe.scr.batឬ.zipសូមកុំបើក - បើសង្ស័យ សួរអ្នកផ្ញើតាមទូរស័ព្ទផ្លូវការមុនបើក
៣. ថតចម្លងទិន្នន័យទុក (Backup)
- រក្សាឯកសារសំខាន់នៅកន្លែងដាច់ដោយឡែក
- កុំទុកតែនៅក្នុងកុំព្យូទ័រតែមួយ
៤. បើទាញឯកសារមិនច្បាស់លាស់រួចហើយ
- ផ្ដាច់អ៊ីនធឺណិតភ្លាម
- កុំចុច Run / Execute
- លុបឯកសារនោះ
- ប្ដូរពាក្យសម្ងាត់អ៊ីម៉ែល ប្រាក់ និងគណនីការងារ ពីឧបករណ៍ផ្សេងដែលនៅសុវត្ថិភាព
- រកជំនួយអ្នកជំនាញបច្ចេកទេស
សញ្ញាគួរសង្ស័យ
- អ៊ីម៉ែលសុំឱ្យបើកឯកសារបន្ទាន់
- ឯកសារមានឈ្មោះវែងដូចរដ្ឋាភិបាល តែមកពីអាសយដ្ឋានឥតគិតថ្លៃ
- កុំព្យូទ័រយឺតភ្លាម កម្មវិធីប្រឆាំងមេរោគបិទខ្លួនឯង
- មានកម្មវិធីចម្លែកដំឡើងដោយមិនដឹង
សេចក្ដីសន្និដ្ឋាន
Spark RAT មិនមែនជាមេរោគធម្មតាដែលគ្រាន់តែរំខានទេ។ វាអាចឱ្យគេមើលអេក្រង់ លួចឯកសារ និងចូលគណនីរបស់អ្នកពីចម្ងាយ។
កុំបើកឯកសារភ្ជាប់គ្រាន់តែព្រោះមានត្រារដ្ឋាភិបាល ឬពាក្យ «ជូនដំណឹងផ្លូវការ»។
ឯកសារផ្លូវការពិត មិនត្រូវការឱ្យអ្នកចុចឯកសារ .exe ទេ។
ប្រភព៖ អគ្គនាយកដ្ឋានបច្ចេកវិទ្យាឌីជីថល និងផ្សព្វផ្សាយអប់រំ / Acronis Threat Research Unit / The Hacker News។
ចំណាំ៖ អត្ថបទនេះជាការព្រមានសុវត្ថិភាពសម្រាប់សាធារណជន មិនមែនជាការណែនាំវិធីវាយប្រហារទេ។ បើសង្ស័យថាឧបករណ៍ឆ្លងហើយ សូមទាក់ទងអ្នកជំនាញបច្ចេកទេសភ្លាម។